10 häufige Sicherheitsrisiken für Websites
Palak Agrawal
Veröffentlicht am November 20, 2026
12 min read
Teilen auf:
Eine Website kann über eine gut gestaltete Benutzeroberfläche, nützliche Inhalte und einen stetigen Besucherstrom verfügen, doch schon eine einzige Sicherheitslücke kann all dies gefährden. Eine ungeschützte Datenbank, ein veraltetes Plugin oder ein kompromittiertes Anmeldekonto können Angreifern Zugriff auf sensible Informationen verschaffen, Dienste stören und das Vertrauen der Kunden untergraben.
Das Risiko wächst. Laut Check Point Research waren Unternehmen im Oktober 2026 durchschnittlich 2.550 Cyberangriffen pro Woche ausgesetzt – ein Anstieg von 32 % gegenüber dem Vorjahr. Der „2026 Verizon Data Breach Investigations Report“ ergab zudem, dass die Ausnutzung von Software-Schwachstellen 31 % der Datenschutzverletzungen ausmachte.
Hier kommt Website-Sicherheit ins Spiel kommt. In diesem Blogbeitrag gehen wir ausführlich auf die Website-Sicherheit ein: ihre Bedeutung, ihre Wichtigkeit und zehn Möglichkeiten, sie zu verbessern.
Was ist Website-Sicherheit?
Website-Sicherheit bezieht sich auf die Vorgehensweisen, Technologien und Kontrollmaßnahmen, die zum Schutz einer Website vor Cyberbedrohungen eingesetzt werden. Sie umfasst alles von der Absicherung des Webservers und des Anwendungscodes bis hin zum Schutz von Benutzerkonten, Datenbanken und Informationen, die zwischen der Website und ihren Besuchern ausgetauscht werden.
Diese Maßnahmen bilden die Grundlage der Webanwendungssicherheit. Sie tragen dazu bei, Angreifer daran zu hindern, Schwachstellen auszunutzen, Informationen zu stehlen oder den Betrieb der Website zu stören.
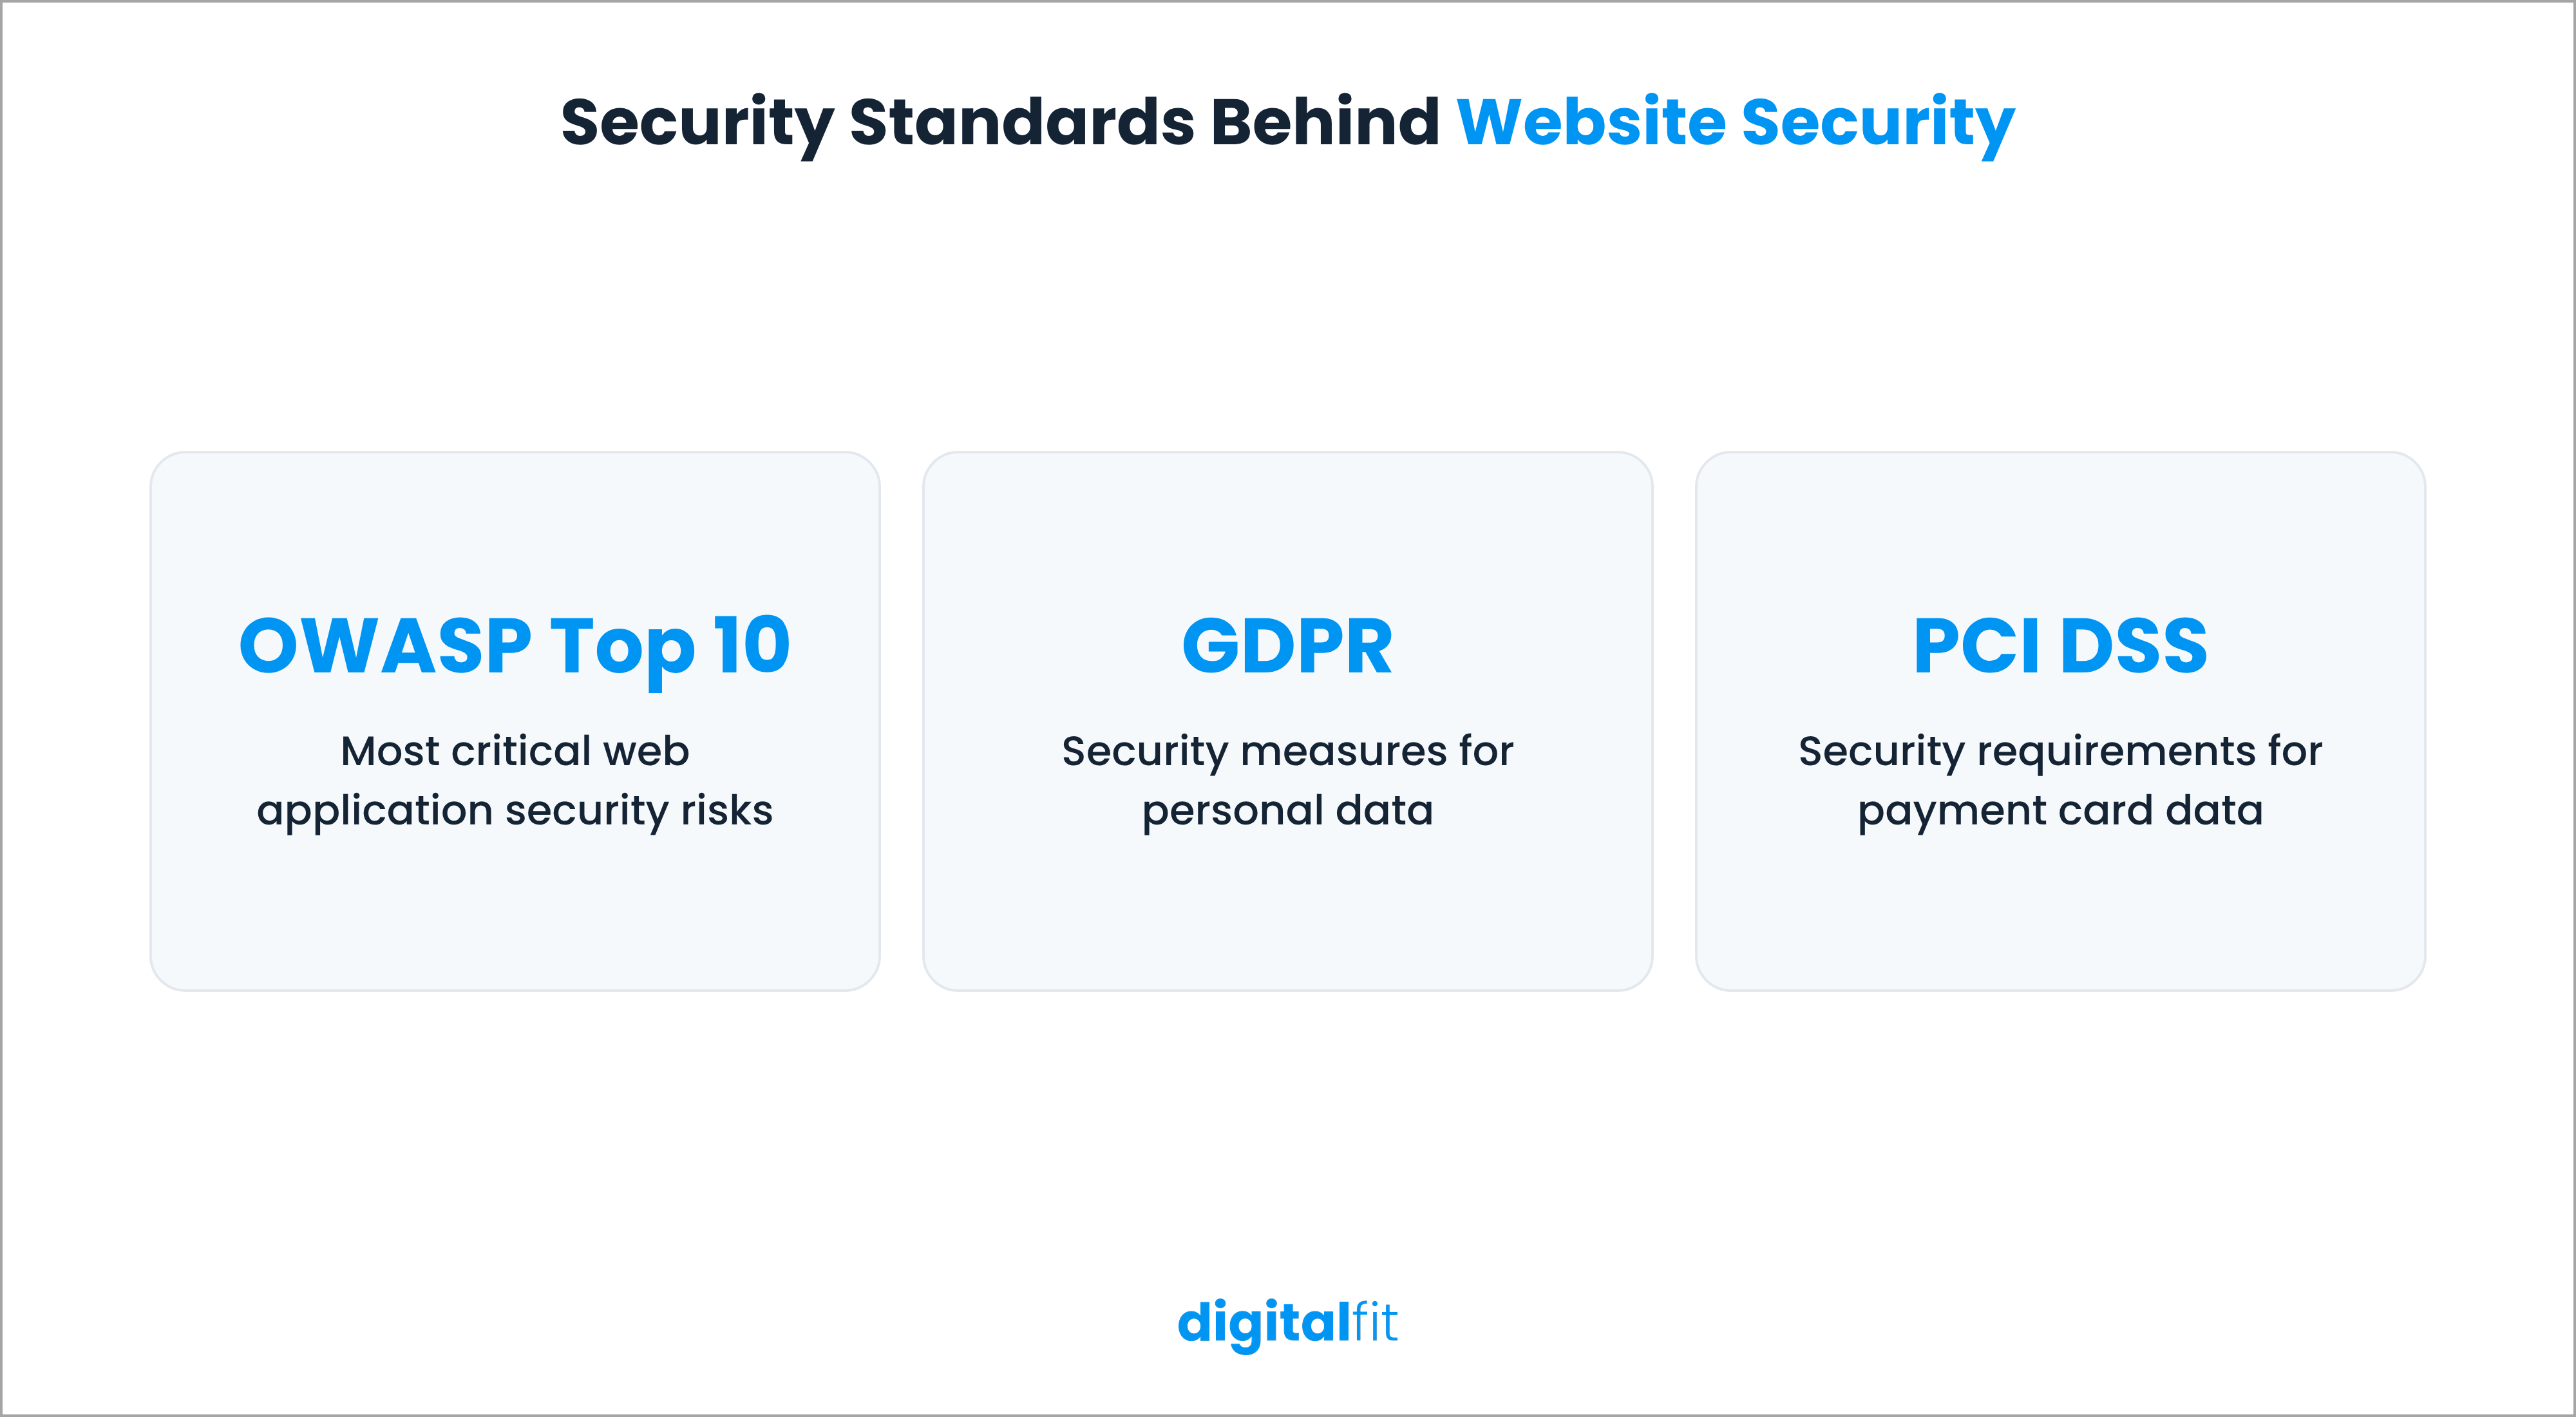
Zur Website-Sicherheit gehört auch die Einhaltung anerkannter Sicherheitsstandards und Vorschriften. Zu den wichtigen Referenzen gehören:
- OWASP Top 10: Eine weit verbreitete Referenz, die die kritischsten Sicherheitsrisiken für Webanwendungen identifiziert. In der Ausgabe von 2025 stehen fehlerhafte Zugriffskontrolle und Sicherheitsfehlkonfigurationen an erster Stelle.
- DSGVO: Verpflichtet Organisationen, die unter die Verordnung fallende personenbezogene Daten verarbeiten, zur Umsetzung geeigneter technischer und organisatorischer Sicherheitsmaßnahmen.
- PCI DSS: Definiert Sicherheitsanforderungen für Organisationen, die Zahlungskartendaten speichern, verarbeiten oder übertragen.
Diese Standards bilden die Grundlage für die sichere Entwicklung und Wartung von Websites. Es reicht jedoch nicht aus, sie nur auf dem Papier zu befolgen. Ihr Team muss regelmäßig überprüfen, ob die Sicherheitsmaßnahmen der Website wie vorgesehen funktionieren.
10 häufige Sicherheitsbedrohungen für Websites und wie man sie verhindert
In den letzten Wochen haben Sie vielleicht mehrere Berichte über Ausfälle von Websites gelesen, darunter die von Microsoft, Zoom und IKEA. Es ist noch nicht geklärt, ob es sich dabei um Cyberangriffe handelte, aber Sie verstehen, worauf es ankommt. In Zeiten wie diesen ist es sehr wichtig, Ihre Website so gut wie möglich zu schützen. Hier sind zehn häufige Sicherheitsbedrohungen für Websites und wie Sie diese verhindern können.
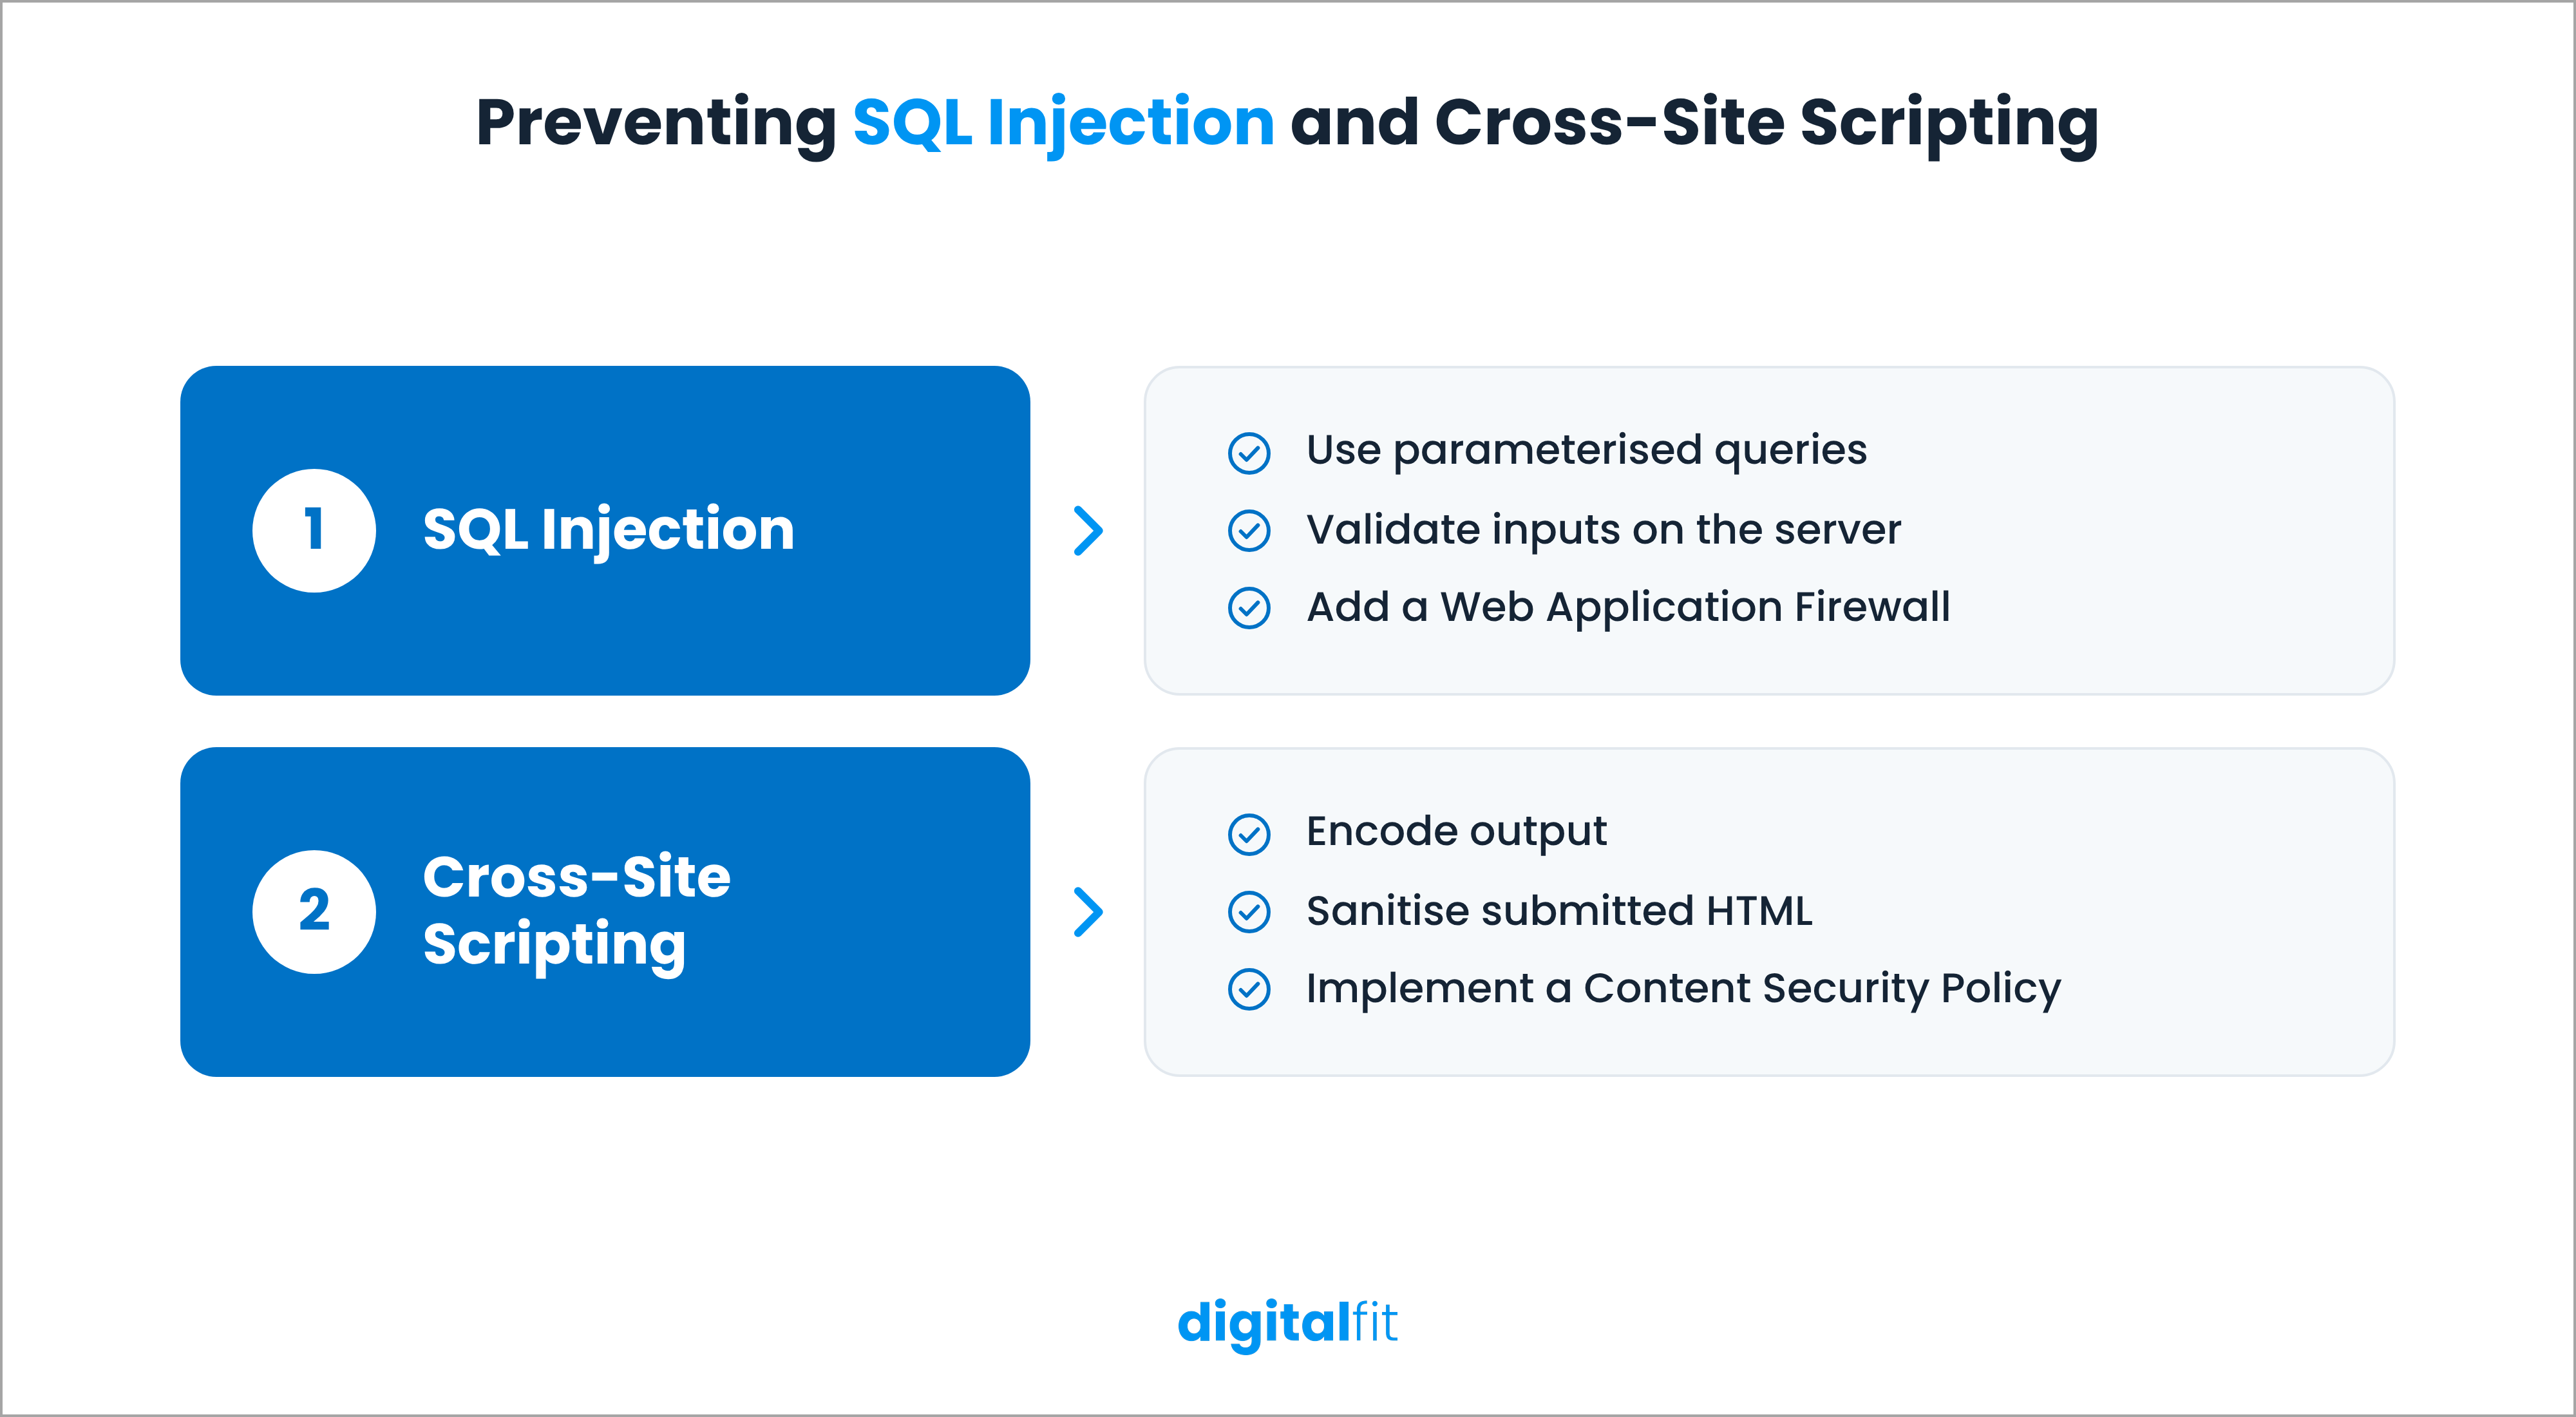
1. SQL-Injection
Die erste Sicherheitsbedrohung für Websites ist die SQL-Injection. Sie tritt auf, wenn Angreifer bösartige SQL-Befehle in Eingabefelder der Website einfügen, beispielsweise in Anmeldeformulare, Suchfelder oder URL-Parameter. Wenn die Anwendung diese Eingaben nicht korrekt verarbeitet, kann sie die Befehle in ihrer Datenbank ausführen.
Dadurch können sensible Datensätze offengelegt, gespeicherte Informationen verändert oder Angreifern das Löschen von Daten ermöglicht werden. Wenn Ihre Website Datenbanken zur Verwaltung von Kundenkonten, Bestellungen oder anderen Geschäftsinformationen nutzt, sind Sie besonders anfällig.
So beugen Sie dem vor:
- Verwenden Sie parametrisierte Abfragen, anstatt Datenbankabfragen aus Benutzereingaben zusammenzustellen.
- Validieren und bereinigen Sie Eingaben serverseitig.
- Beschränken Sie Datenbankkonten auf die Berechtigungen, die sie tatsächlich benötigen.
- Verwenden Sie eine Web Application Firewall (WAF), um verdächtige Anfragen zu filtern.
Diese Maßnahmen beheben häufige Sicherheitslücken auf Website-Ebene sowohl auf Anwendungs- als auch auf Datenbankebene.
2. Cross-Site-Scripting (XSS)
Eine weitere häufige Sicherheitsbedrohung für Websites ist Cross-Site-Scripting, allgemein bekannt als XSS. Es ermöglicht Angreifern, bösartige Skripte in Webseiten einzuschleusen. Diese Skripte werden in den Browsern der Besucher ausgeführt, wenn diese die betroffenen Seiten öffnen.
Beispielsweise könnte ein Angreifer ein ungeschütztes Kommentarformular ausnutzen, um ein Skript einzuschleusen, das Sitzungsdaten stiehlt oder Besucher auf eine bösartige Website umleitet. Dies kann sowohl die Nutzer als auch den Ruf der Website beeinträchtigen.
So beugen Sie dem vor:
- Kodieren Sie die Ausgabe, bevor Sie von Nutzern eingereichte Inhalte anzeigen.
- Reinigen Sie HTML-Code überall dort, wo Nutzer formatierte Inhalte übermitteln können.
- Vermeiden Sie es, nicht vertrauenswürdige Daten direkt in Skripte oder das Seiten-Markup einzufügen.
- Implementieren Sie eine Content Security Policy (CSP), um zu steuern, welche Skripte der Browser ausführen darf.
Diese Kontrollen sind ein wichtiger Bestandteil der Sicherheit von Webanwendungen, insbesondere für Websites mit interaktiven Formularen und nutzergenerierten Inhalten.
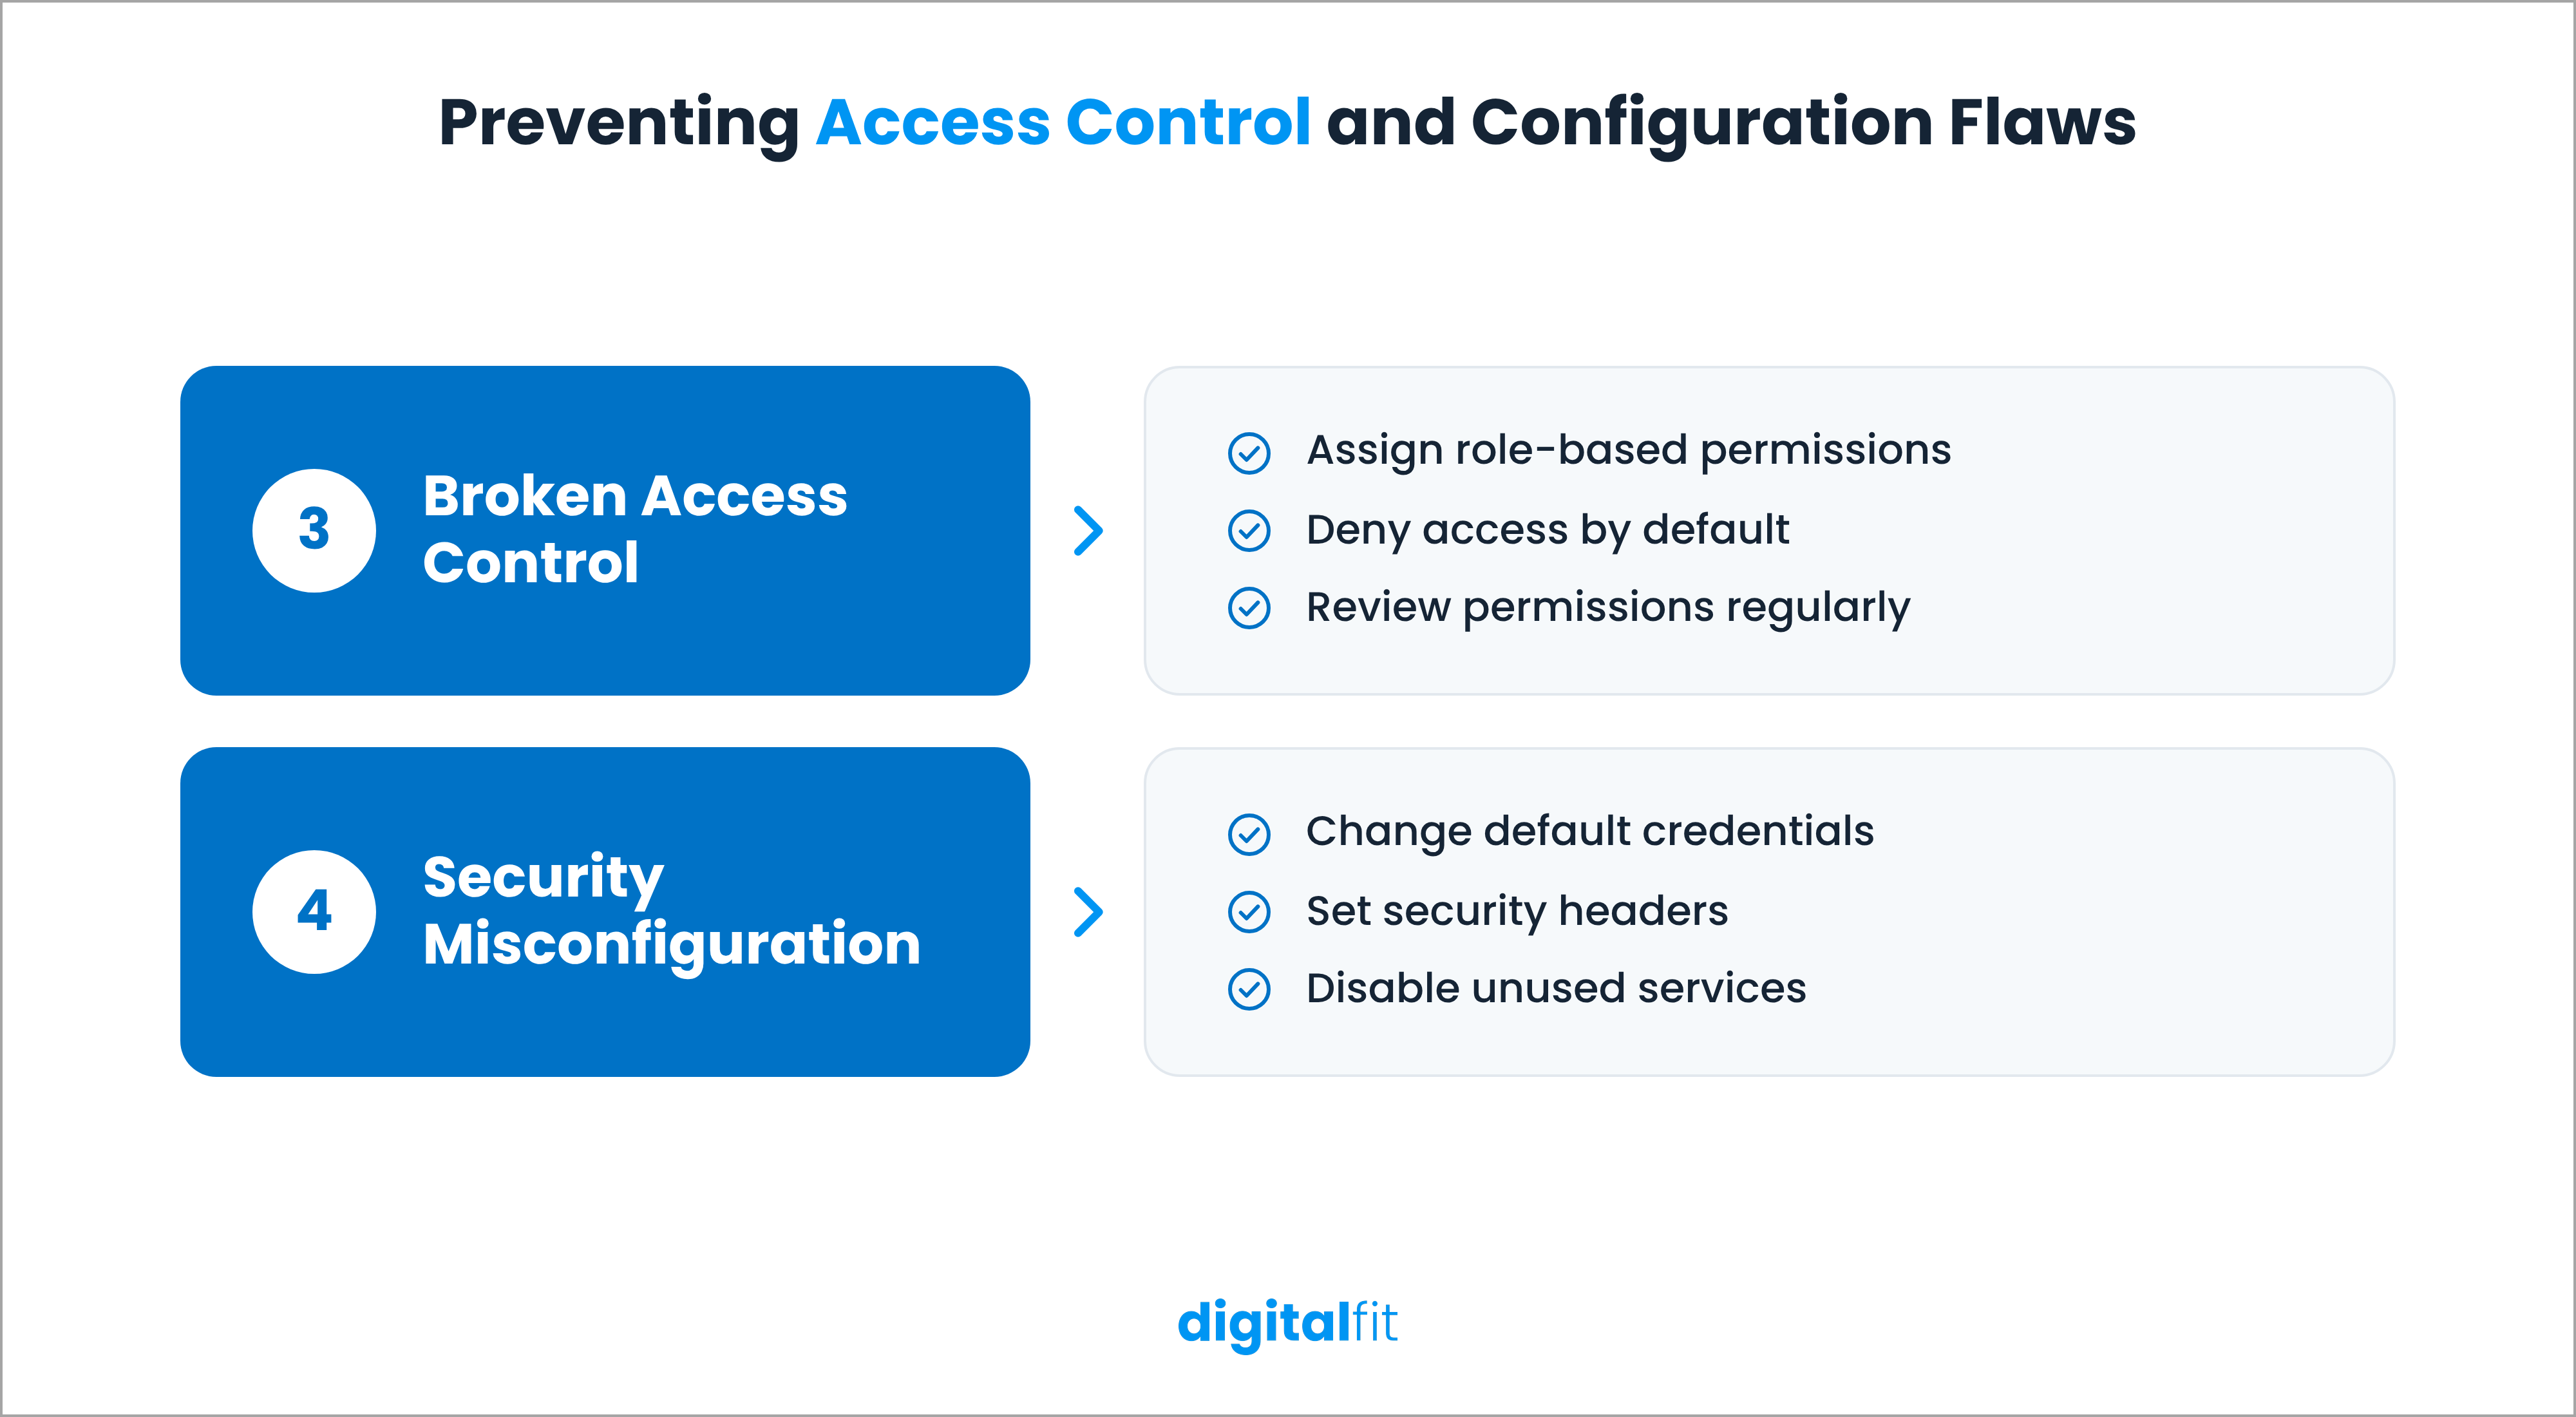
3. Fehlerhafte Zugriffskontrolle
Nicht jeder Website-Benutzer sollte Zugriff auf jede Seite oder Funktion haben. Ein Administrator benötigt möglicherweise volle Zugriffsrechte, während ein Redakteur nur die Berechtigung zum Veröffentlichen von Inhalten benötigt.
Eine fehlerhafte Zugriffskontrolle liegt vor, wenn eine Website diese Berechtigungen nicht korrekt durchsetzt. Ein normaler Nutzer könnte auf das Konto eines anderen Kunden zugreifen, eingeschränkte Informationen einsehen oder administrative Aktionen durchführen.
Die OWASP Top 10 (2025) stuft dies als das kritischste Sicherheitsrisiko für Webanwendungen ein.
So beugen Sie dem vor:
- Weisen Sie Berechtigungen entsprechend der Rolle und den Aufgaben jedes Benutzers zu.
- Verweigern Sie den Zugriff standardmäßig und gewähren Sie nur die Berechtigungen, die Benutzer benötigen.
- Überprüfen Sie die Autorisierung auf dem Server bei jeder geschützten Anfrage.
- Entziehen Sie ehemaligen Mitarbeitern und Auftragnehmern den Zugriff.
- Überprüfen Sie regelmäßig die Benutzerrollen und Berechtigungen.
Regelmäßige Berechtigungsüberprüfungen helfen zudem dabei, Schwachstellen der Website zu identifizieren, die durch veraltete oder übermäßige Benutzerzugriffsrechte verursacht werden.
4. Falsche Sicherheitskonfiguration
Eine Website kann über sichere Software verfügen und dennoch aufgrund falscher Server- oder Anwendungseinstellungen anfällig bleiben.
Zu den Sicherheitsfehlkonfigurationen, einer weiteren häufigen Bedrohung für die Website-Sicherheit, gehören Standardpasswörter, offen zugängliche Administrationsseiten, unnötige Dienste, detaillierte Fehlermeldungen und fehlende Sicherheits-Header. Diese Schwachstellen können Angreifern nützliche Informationen offenbaren oder ihnen Zugriff auf Systeme verschaffen, auf die sie keinen Zugriff haben sollten.
Die OWASP Top 10 (2025) hat „Sicherheitskonfigurationsfehler“ vom fünften auf den zweiten Platz verschoben.
So beugen Sie dem vor:
- Ändern Sie Standard-Benutzernamen und -Passwörter.
- Deaktivieren Sie nicht genutzte Dienste, Funktionen und Verwaltungsschnittstellen.
- Konfigurieren Sie HTTPS und verwenden Sie aktuelle TLS-Versionen.
- Legen Sie geeignete Sicherheits-Header fest.
- Überprüfen Sie die Server- und Anwendungskonfigurationen nach größeren Updates.
Ein regelmäßiges Website-Sicherheitsaudit kann dabei helfen, Konfigurationsprobleme zu identifizieren, die andernfalls unbemerkt bleiben könnten.
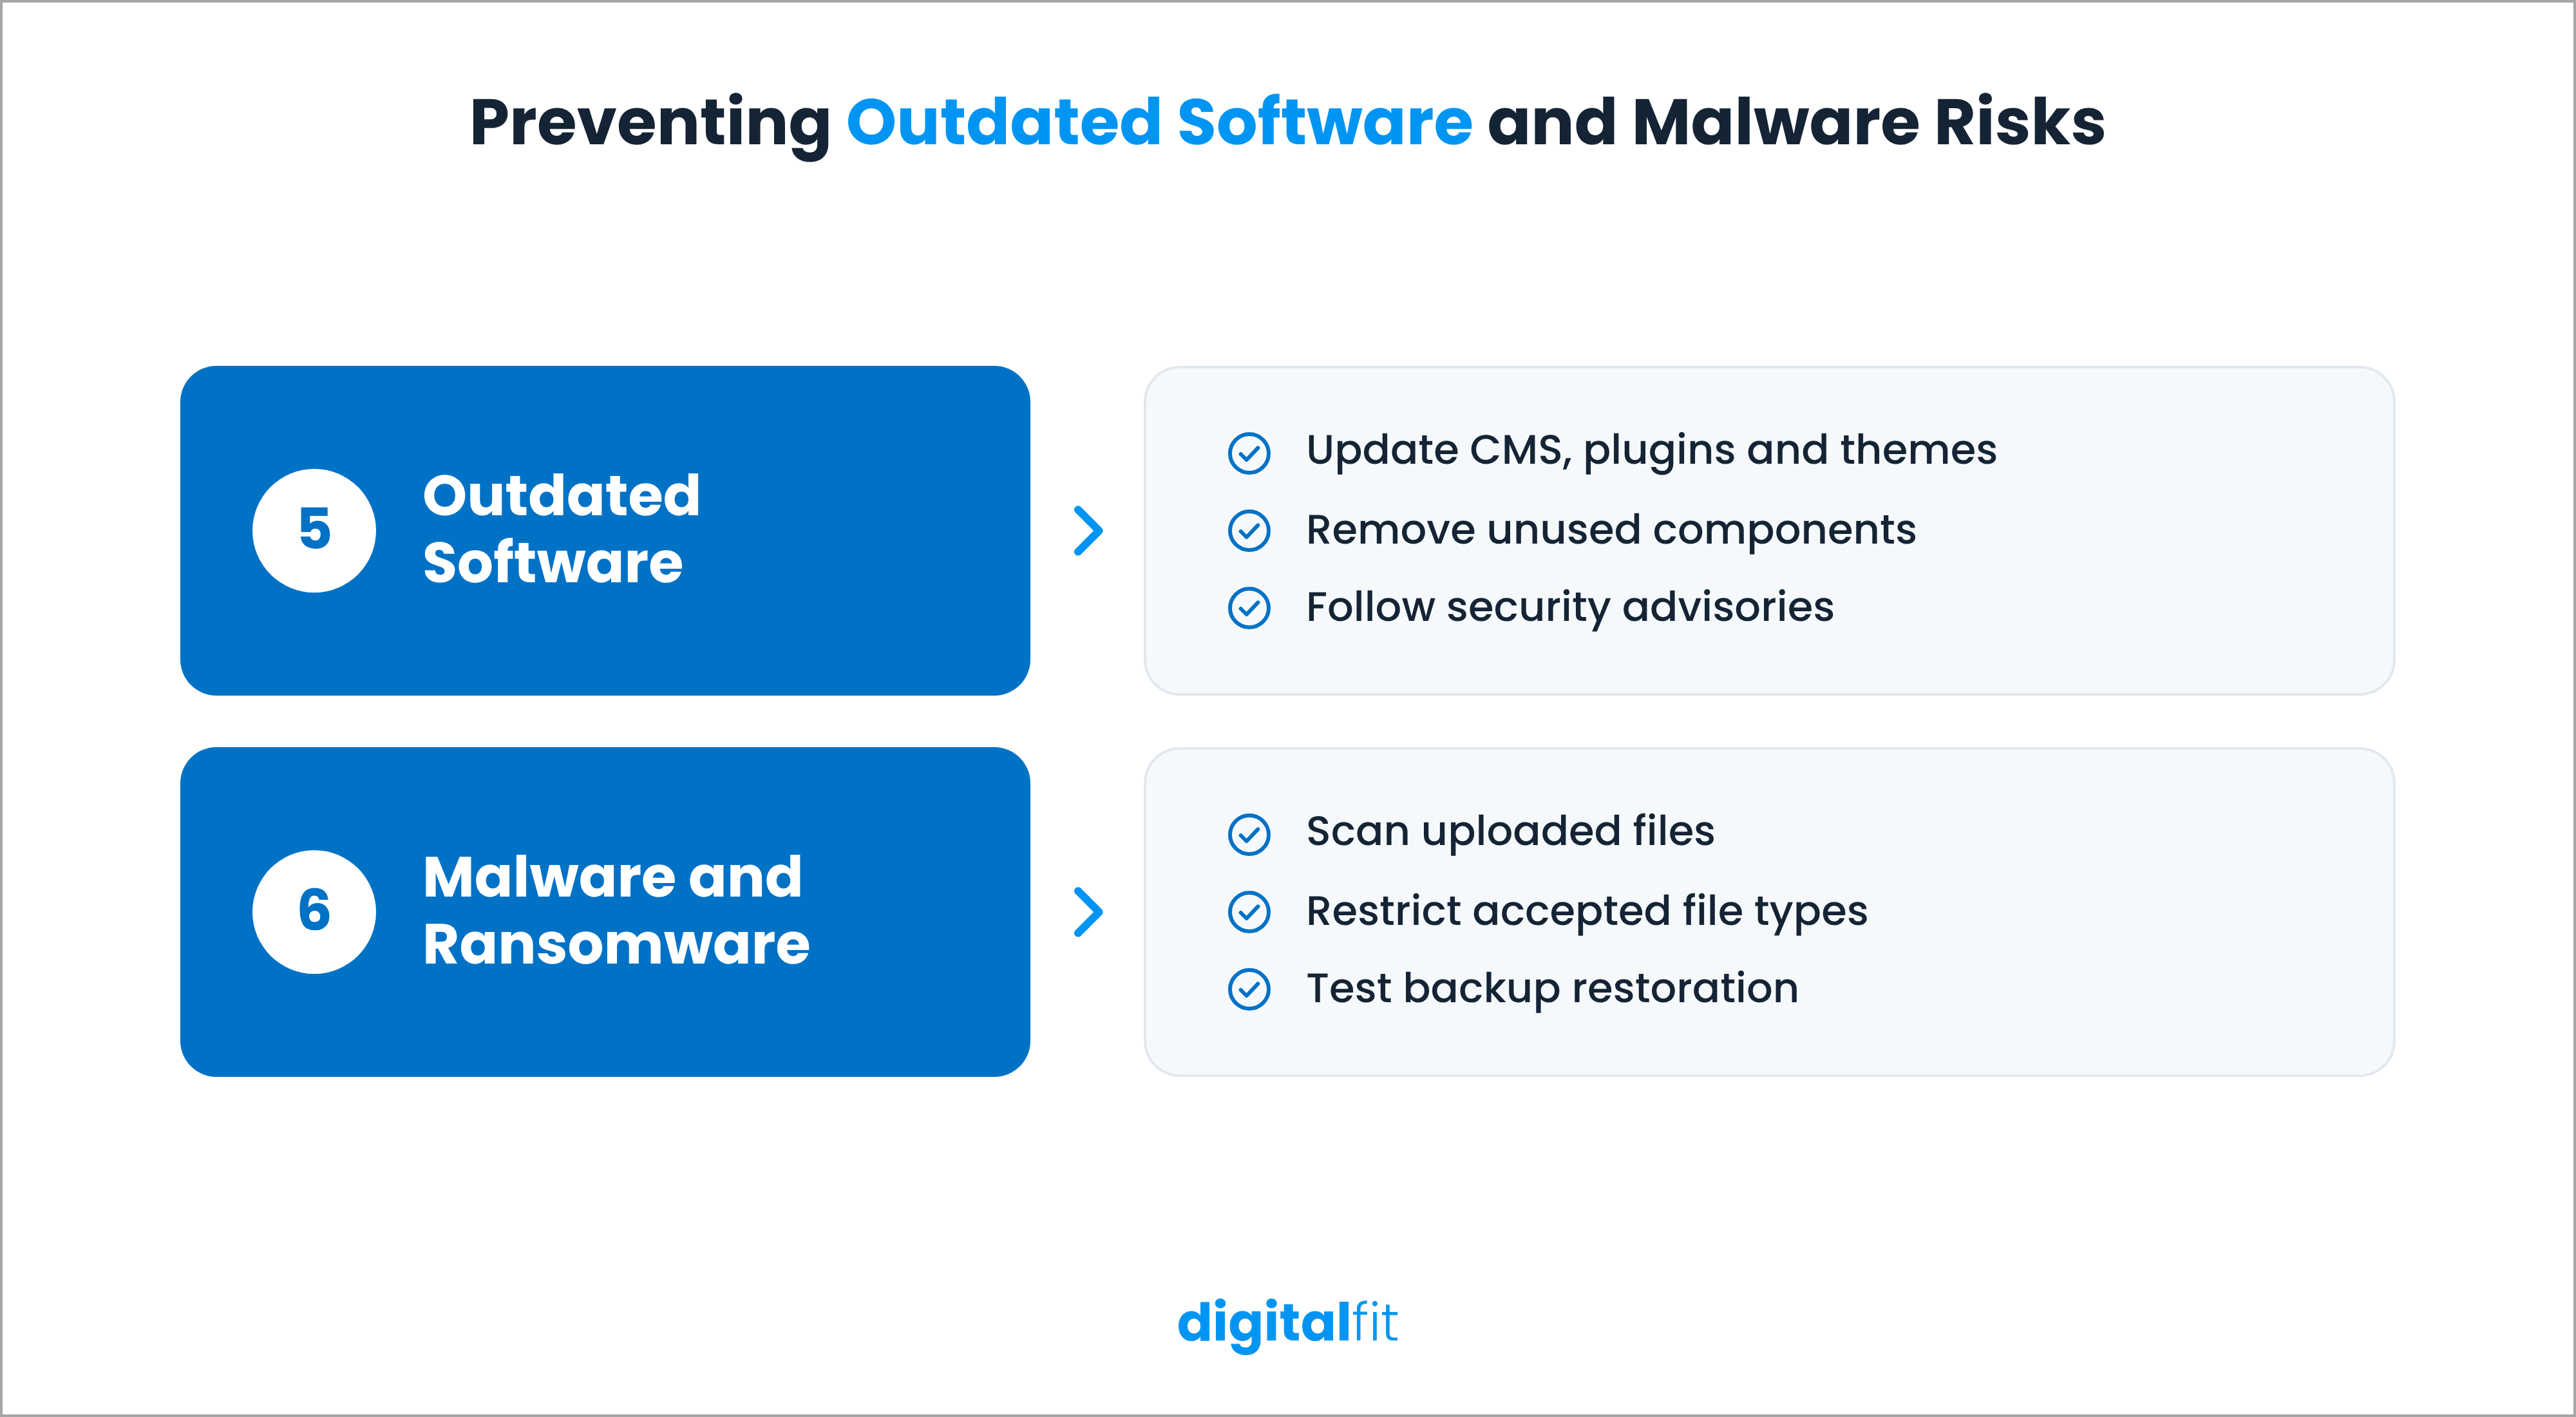
5. Veraltete Software und anfällige Komponenten
Websites stützen sich auf verschiedene Softwarekomponenten, darunter CMS-Plattformen, Plugins, Module, Themes, Bibliotheken und Servertechnologien. Wenn diese Komponenten bekannte Sicherheitslücken aufweisen, können Angreifer diese ausnutzen, um sich Zugriff zu verschaffen oder bösartigen Code auszuführen.
Das Problem entsteht oft dadurch, dass Website-Teams Updates aufschieben oder weiterhin nicht mehr unterstützte Komponenten verwenden. Schon ein einziges veraltetes Plugin kann die gesamte Anwendung gefährden.
So beugen Sie dem vor:
- Halten Sie Ihren CMS-Kern, Ihre Plugins, Module und Themes auf dem neuesten Stand.
- Entfernen Sie Komponenten, die Ihre Website nicht mehr verwendet.
- Abonnieren Sie Sicherheitshinweise für Ihr CMS und die installierten Erweiterungen.
- Führen Sie ein Verzeichnis der Komponenten von Drittanbietern.
- Behandeln Sie die im im CISA-Katalog bekannter ausgenutzter Sicherheitslücken.
Regelmäßige Updates verkürzen die Zeit, die Angreifern zur Ausnutzung bekannter Schwachstellen zur Verfügung steht. Sie sollten zudem einen zentralen Bestandteil Ihrer Best Practices für die Website-Sicherheit bilden.
6. Malware und Ransomware
Malware ist bösartige Software, die Angreifer nutzen, um Systeme zu beschädigen, Informationen zu stehlen oder sich unbefugten Zugriff zu verschaffen. Sie kann über kompromittierte Erweiterungen, infizierte Datei-Uploads oder anfällige Serversoftware in eine Website gelangen. Dies ist eine der häufigsten Sicherheitsbedrohungen für Websites.
Ransomware ist eine besonders störende Form von Malware. Sie kann Dateien und Datenbanken verschlüsseln und so Teams daran hindern, auf wichtige Informationen zuzugreifen, bis sie ihre Systeme wiederherstellen oder den Forderungen des Angreifers nachkommen.
Check Point Research meldete im Oktober 2026 1.063 Ransomware-Angriffe, 35 % mehr als im Oktober 2025.
So beugen Sie dem vor:
- Überprüfen Sie hochgeladene Dateien auf schädliche Inhalte.
- Beschränken Sie die von Ihrer Website akzeptierten Dateitypen und -größen.
- Setzen Sie Endpunkt- und serverseitige Malware-Erkennung ein.
- Bewahren Sie regelmäßige Backups an einem separaten, sicheren Ort auf.
- Testen Sie die Wiederherstellung aus Backups, anstatt davon auszugehen, dass Ihre Backups im Falle eines Vorfalls funktionieren.
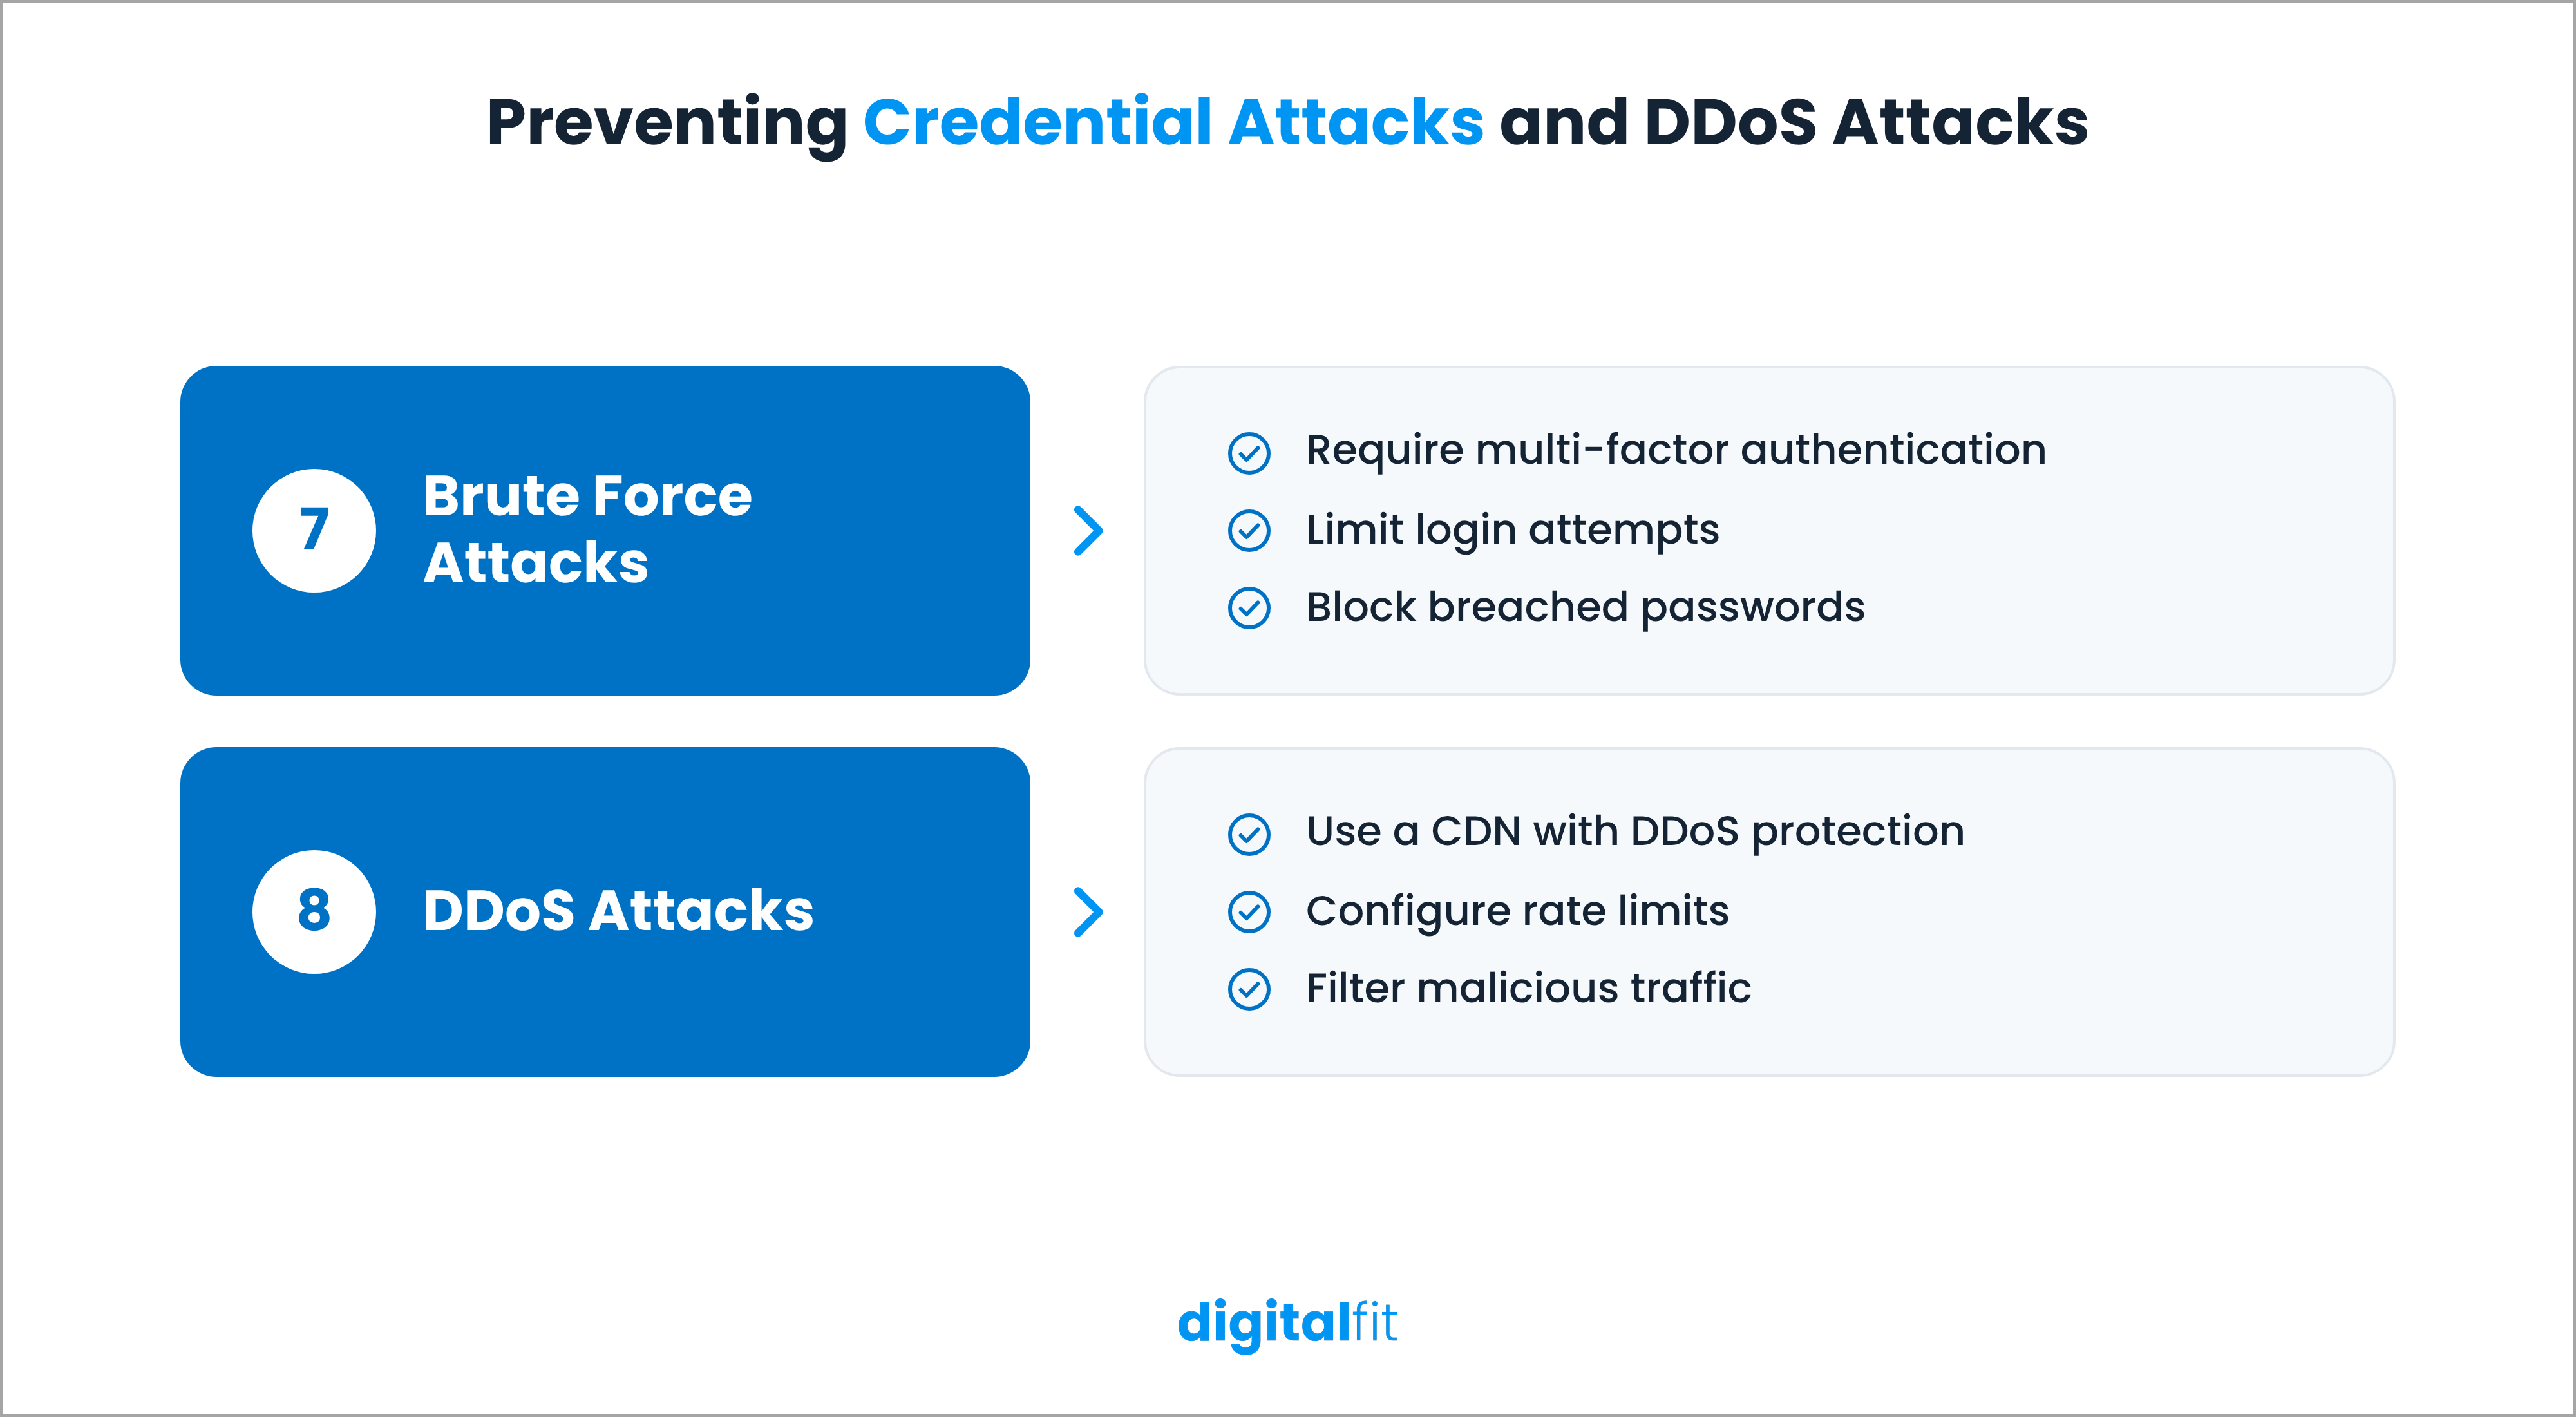
7. Brute-Force- und Credential-Angriffe
Die nächste Bedrohung für die Website-Sicherheit, die Sie kennen müssen, ist der Brute-Force-Angriff. Bei diesem Angriff probieren Bots wiederholt verschiedene Passwortkombinationen aus, bis sie eine finden, die funktioniert.
Beim Credential Stuffing hingegen nutzen Angreifer Benutzernamen und Passwörter, die bei früheren Datenlecks offengelegt wurden, um sich auf anderen Websites anzumelden. Dies funktioniert, wenn Nutzer Passwörter für mehrere Konten wiederverwenden.
Sobald Angreifer ein Administratorkonto kompromittiert haben, können sie Website-Inhalte ändern, auf Kundendaten zugreifen oder Schadsoftware installieren.
So beugen Sie dem vor:
- Verlangen Sie eine Multi-Faktor-Authentifizierung (MFA) für Administratorkonten verlangen.
- Starke, einzigartige Passwörter vorschreiben.
- Wiederholte Anmeldeversuche durch Ratenbegrenzung einschränken.
- Passwörter blockieren, die in bekannten Datenpannen-Datenbanken vorkommen.
- Überwachen Sie ungewöhnliche Anmeldeaktivitäten und sperren Sie kompromittierte Konten.
Diese Maßnahmen schützen die Zugangspunkte, auf die Angreifer bei Sicherheitsbedrohungen für Websites häufig abzielen.
8. Verteilte DDoS-Angriffe
Ein Distributed-Denial-of-Service-Angriff (DDoS) ist ein Cyberangriff, bei dem eine Website oder ein Server mit Datenverkehr aus mehreren Quellen überlastet wird. Dieser plötzliche Anstieg an Anfragen beansprucht Serverressourcen, wodurch die Website langsam oder gar nicht mehr erreichbar wird.
Für Unternehmen, die auf Online-Verkäufe, Buchungen oder Kundensupport angewiesen sind, kann bereits ein kurzer Ausfall den Betrieb unterbrechen und den Umsatz beeinträchtigen.
Der DDoS-Bericht von Cloudflare für das 3. Quartal 2026 verzeichnete im Laufe des Quartals 18,2 Millionen DDoS-Angriffe auf Netzwerkebene.
So beugen Sie dem vor:
- Verwenden Sie ein Content Delivery Network (CDN) mit DDoS-Schutz.
- Konfigurieren Sie Ratenbegrenzungen, um übermäßige Anfragen zu kontrollieren.
- Nutzen Sie Traffic-Filterung, um böswillige Quellen zu identifizieren und zu blockieren.
- Speichern Sie häufig aufgerufene Seiten im Cache, um die Serverlast zu reduzieren.
- Erstellen Sie gemeinsam mit Ihrem Hosting-Anbieter einen Plan zur Reaktion auf Sicherheitsvorfälle.
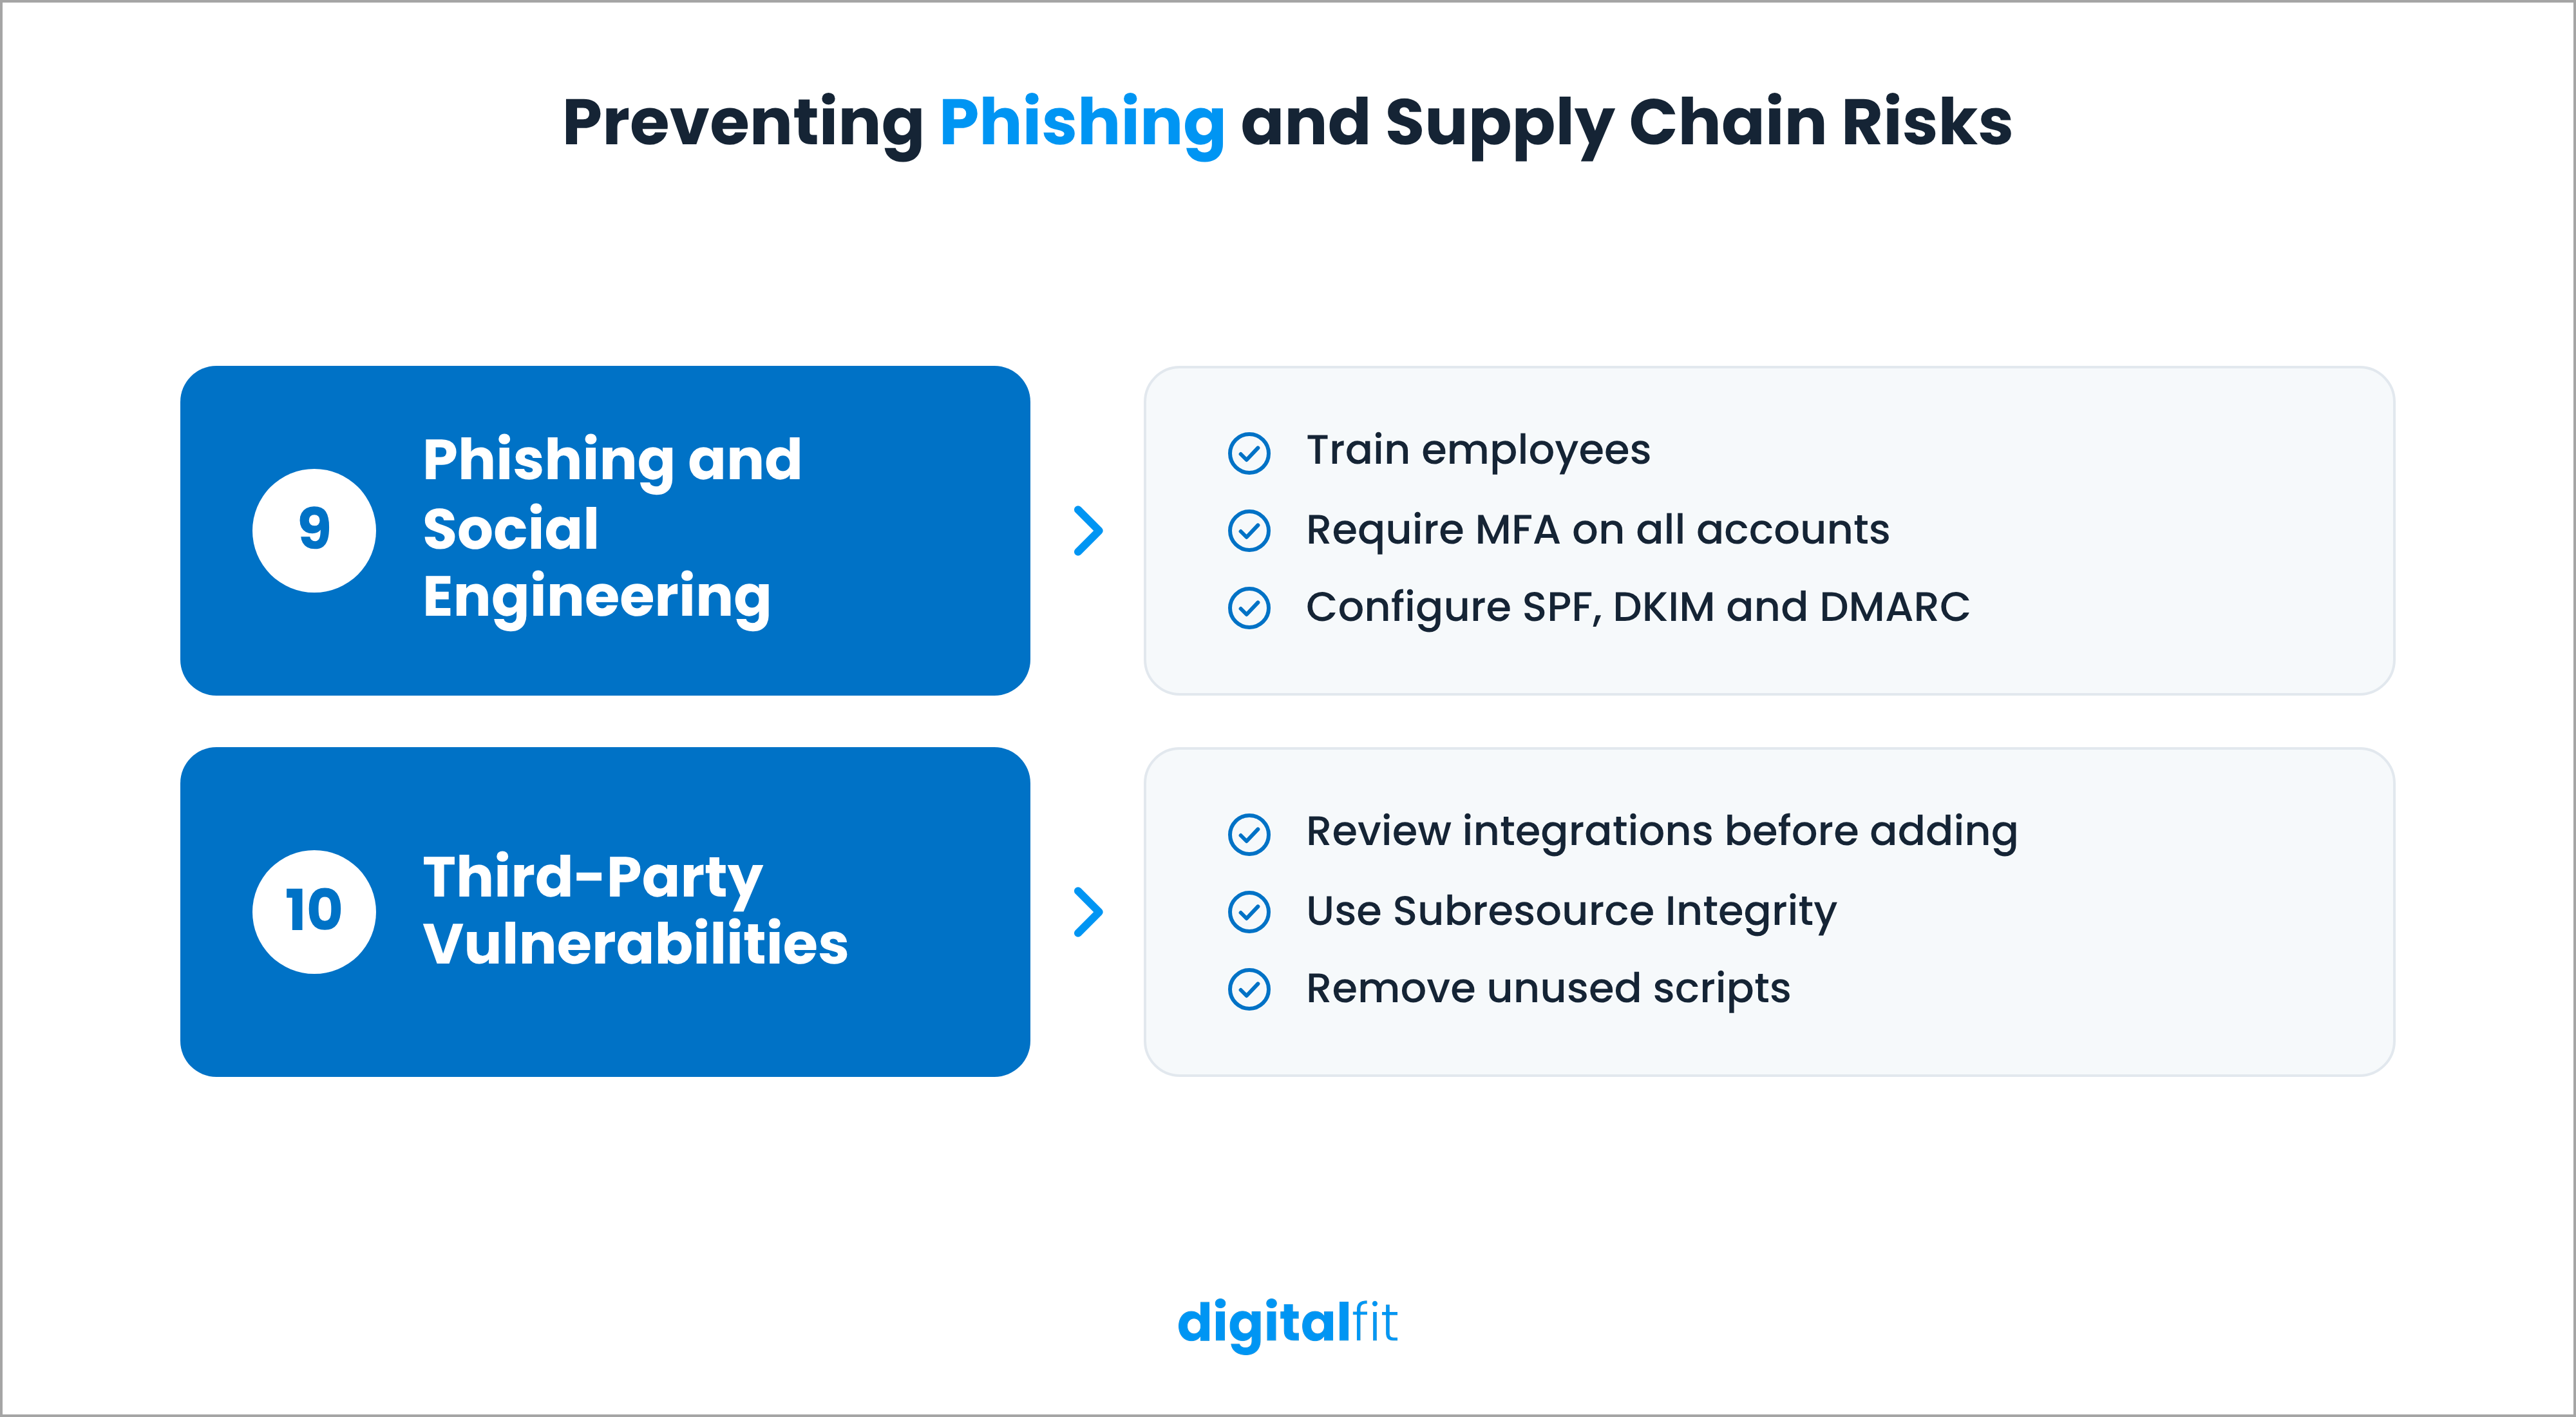
9. Phishing und Social Engineering
Obwohl es sich dabei streng genommen nicht um eine technische Bedrohung für die Website-Sicherheit handelt, ist Phishing eine der häufigsten Ursachen für Angriffe.
Dabei handelt es sich um betrügerische E-Mails, Nachrichten oder Websites, die Menschen dazu verleiten, Anmeldedaten oder andere sensible Informationen preiszugeben. Social Engineering nutzt ähnliche Taktiken, um Mitarbeiter dazu zu manipulieren, Zugriff zu gewähren oder Handlungen auszuführen, die die Sicherheit gefährden.
So beugen Sie dem vor:
- Schulen Sie Mitarbeiter darin, verdächtige E-Mails und Anmeldeanfragen zu erkennen.
- Führen Sie regelmäßig Sensibilisierungsübungen zum Thema Phishing durch.
- Verlangen Sie MFA für alle Konten mit Website-Zugriff.
- Konfigurieren Sie SPF-, DKIM- und DMARC-Einträge für Ihre Domain.
- Legen Sie einen klaren Prozess für die Meldung verdächtiger Nachrichten fest.
10. Schwachstellen bei Drittanbietern und in der Lieferkette
Die meisten Websites sind auf externe Dienste angewiesen, wie beispielsweise Analysetools, Werbeskripte, Chat-Widgets, Zahlungsgateways und Plugins von Drittanbietern. Diese Integrationen erweitern die Funktionalität, führen jedoch auch zu Abhängigkeiten, die Ihr Team möglicherweise nicht direkt kontrollieren kann.
Wenn ein Drittanbieter-Dienst kompromittiert wird, können Angreifer diesen Zugriff nutzen, um Ihre Website oder deren Besucher anzugreifen. Eine veraltete Integration kann ebenfalls Schwachstellen in eine ansonsten sichere Anwendung einbringen.
Der Verizon DBIR 2026 ergab, dass Drittanbieter an 48 % der Sicherheitsvorfälle beteiligt waren – ein Anstieg gegenüber 30 % im Vorjahr.
So beugen Sie dem vor:
- Überprüfen Sie Dienste und Integrationen von Drittanbietern, bevor Sie diese hinzufügen.
- Entfernen Sie Skripte, Plugins und Integrationen, die nicht mehr benötigt werden.
- Halten Sie Komponenten von Drittanbietern auf dem neuesten Stand.
- Nutzen Sie Subresource Integrity (SRI), sofern unterstützt, um extern gehostete Skripte zu überprüfen.
- Überprüfen Sie die Sicherheitspraktiken und Verfahren zur Offenlegung von Sicherheitslücken der Anbieter.
Warum ist Website-Sicherheit wichtig?
Website-Sicherheit schützt mehr als nur die technische Infrastruktur Ihrer Website. Sie wirkt sich auch auf Ihre Kunden, Ihren Geschäftsbetrieb und Ihren Ruf aus.
Hier sind vier Gründe, warum sie regelmäßige Aufmerksamkeit verdient.
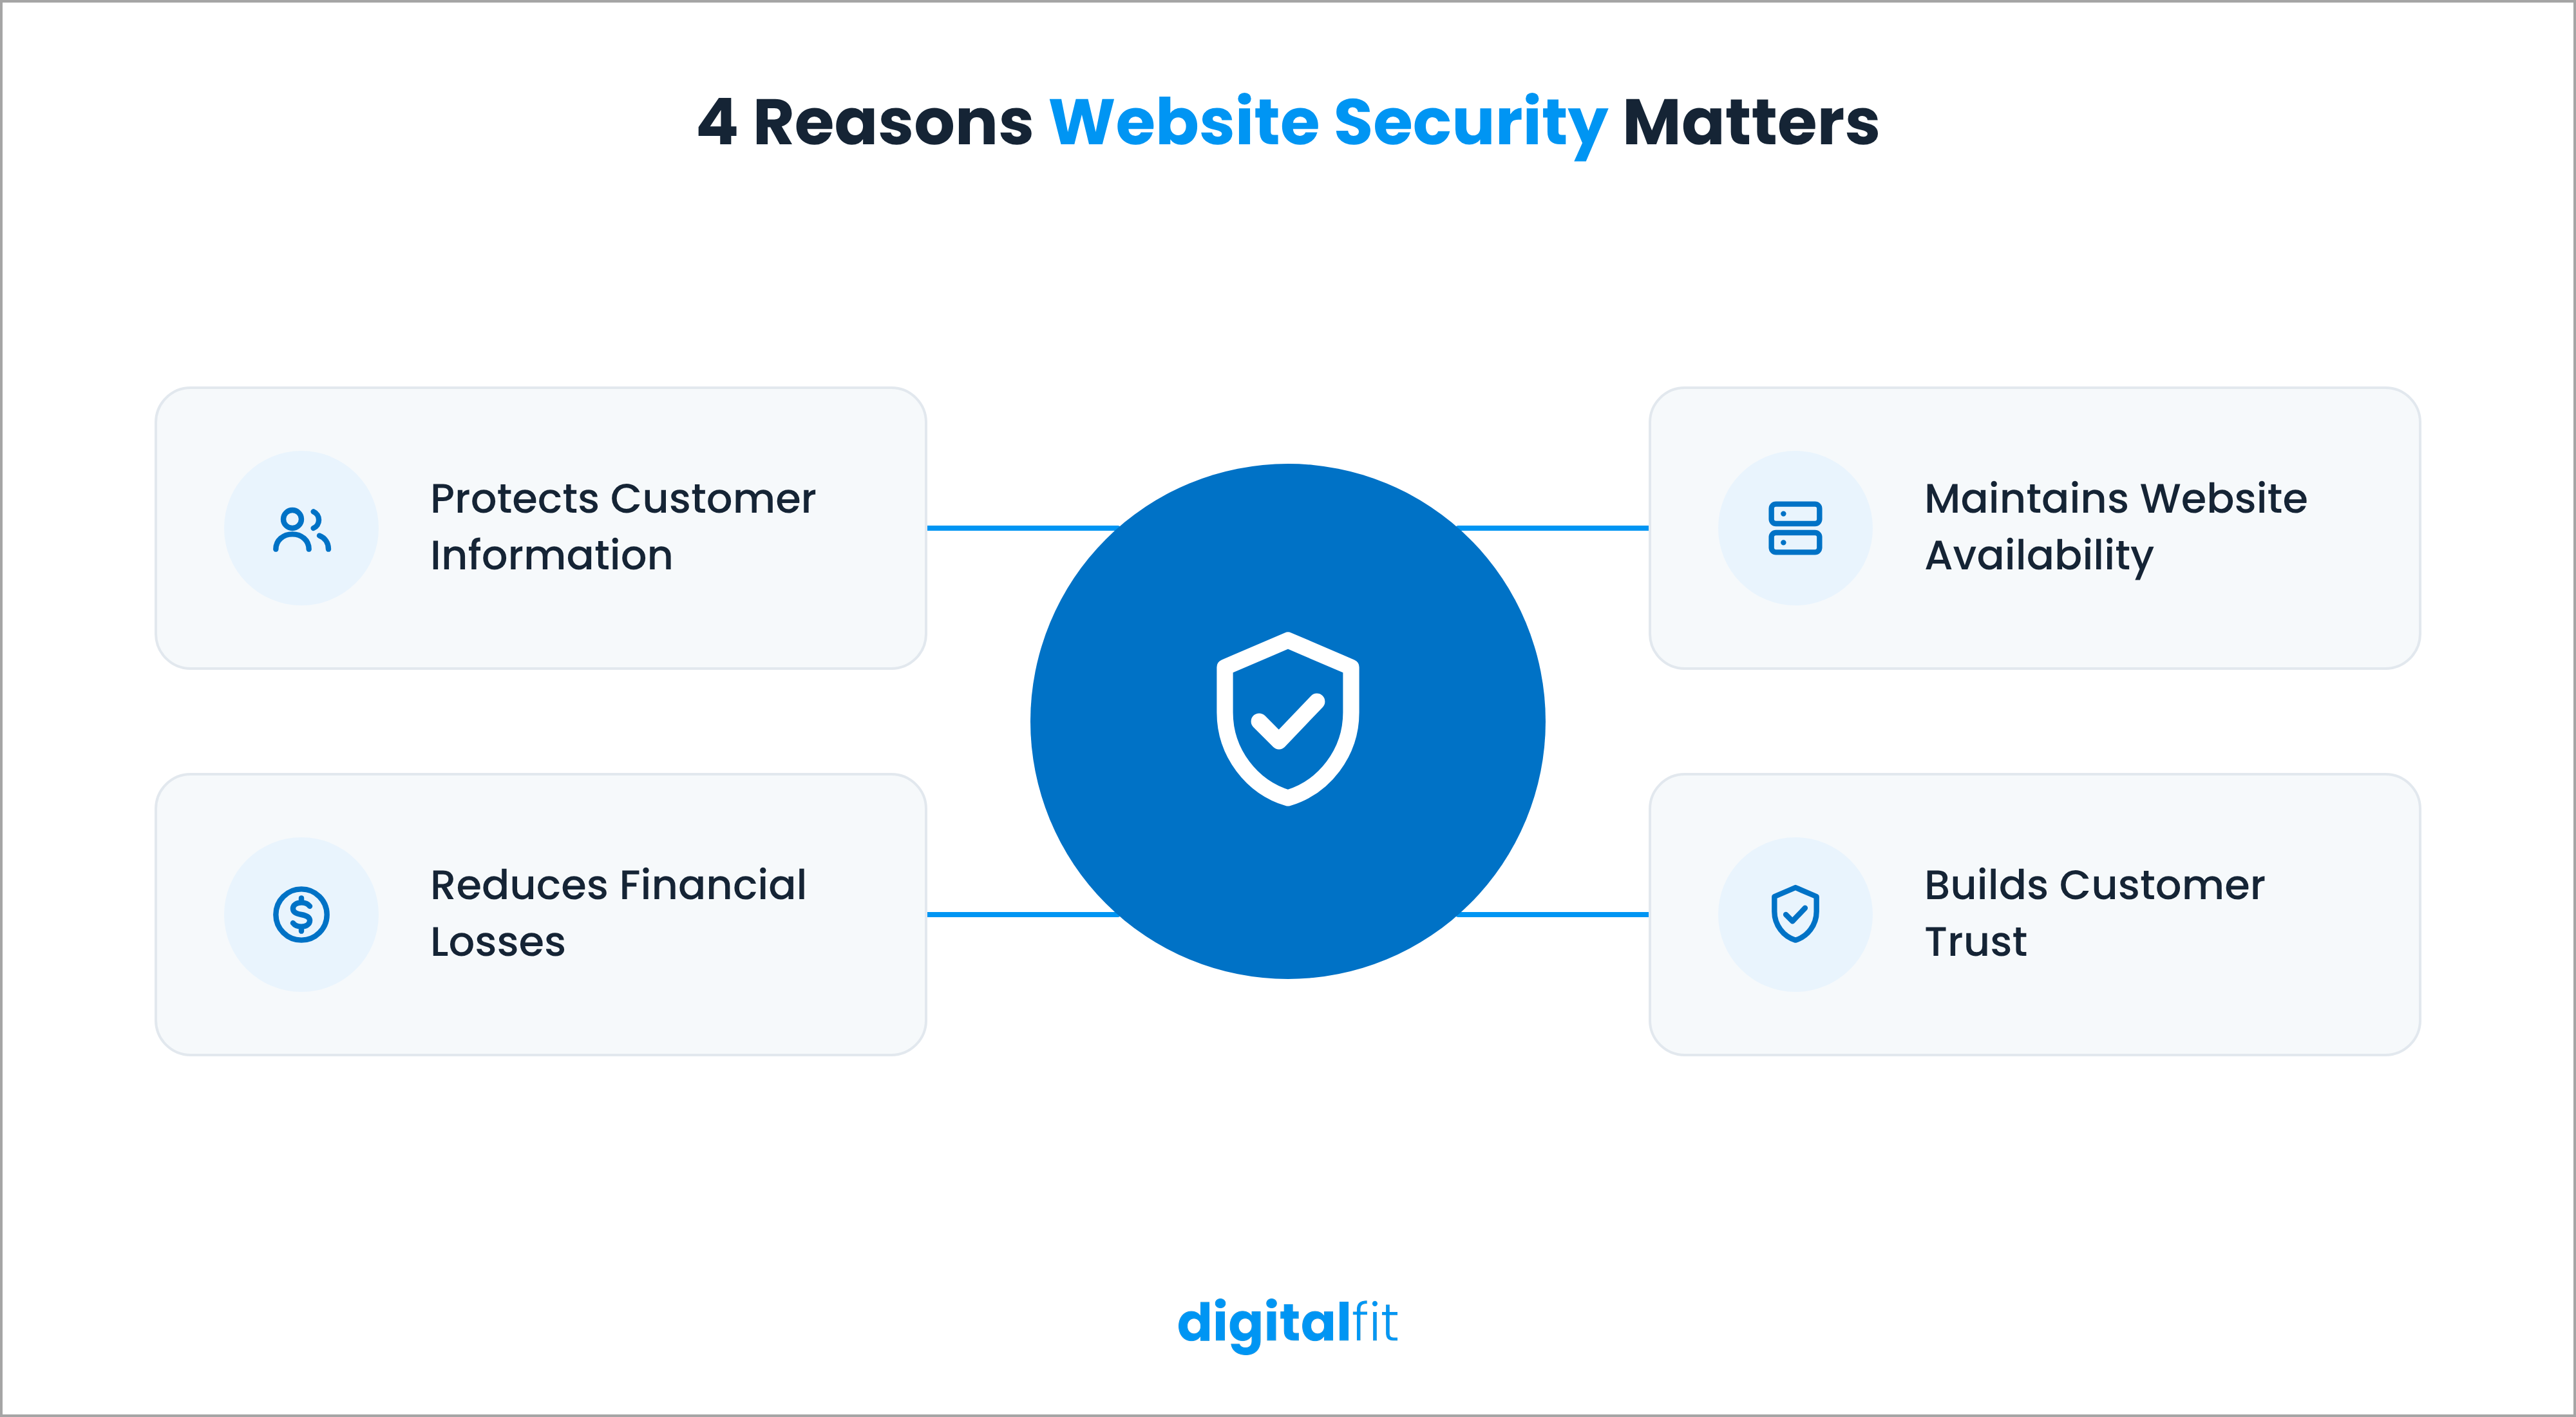
1. Schützt Kundendaten
Websites erfassen häufig persönliche Angaben, Kontaktdaten, Anmeldedaten und Zahlungsdaten. Eine Sicherheitslücke kann diese Informationen offenlegen und Kunden gefährden. Strenge Sicherheitsmaßnahmen tragen dazu bei, diese Daten vor unbefugtem Zugriff zu schützen.
2. Verringert finanzielle Verluste
Die finanziellen Auswirkungen eines Cyberangriffs können über die unmittelbaren Wiederherstellungskosten hinausgehen. Unternehmen können mit Rechtskosten, behördlichen Strafen, Umsatzverlusten und Entschädigungszahlungen an Kunden konfrontiert werden. Der IBM-Bericht „Cost of a Data Breach Report 2026“ beziffert die weltweiten Durchschnittskosten einer Datenpanne auf 4,99 Millionen US-Dollar.
3. Gewährleistet die Verfügbarkeit der Website
Angriffe wie Ransomware und DDoS können den Betrieb einer Website unterbrechen. Für Unternehmen, die auf ihre Websites angewiesen sind, um Leads zu generieren, Bestellungen abzuwickeln oder Kunden zu bedienen, können Ausfallzeiten direkte Auswirkungen auf den Umsatz haben.
4. Stärkt das Vertrauen der Kunden
Besucher erwarten, dass Websites ihre Daten schützen und ein sicheres Surferlebnis bieten. Sicherheitswarnungen, verdächtige Weiterleitungen und Datenlecks können dieses Vertrauen untergraben und Kunden davon abhalten, mit Ihrem Unternehmen zu interagieren.
So überwachen und verbessern Sie die Sicherheit Ihrer Website
Die Abwehr von Sicherheitsangriffen auf Websites erfordert ständige Aufmerksamkeit. Eine Website, die heute eine Sicherheitsprüfung besteht, kann nach einem Software-Update, einer Konfigurationsänderung oder der Integration von Drittanbietern neue Schwachstellen entwickeln.
DigitalFit erleichtert es, diese Risiken im Blick zu behalten. Geben Sie einfach die URL Ihrer Website ein und klicken Sie auf „Scannen“. Sobald der Scan abgeschlossen ist, öffnen Sie den Abschnitt „Sicherheit“ im linken Bereich und wählen Sie die Prüfungen aus, die Sie durchführen möchten. Innerhalb weniger Minuten erstellt DigitalFit einen detaillierten Sicherheitsbericht, der die identifizierten Probleme nach Schweregrad klassifiziert: hoch, mittel und niedrig.
Ein Website-Sicherheitsaudit verschafft Ihrem Team einen klaren Überblick über bestehende Schwachstellen und hilft dabei, diese je nach Risikograd zu priorisieren. Auf diese Weise kann sich Ihr Team zunächst auf kritische Probleme konzentrieren und potenzielle Sicherheitslücken beheben, bevor sie zu größeren Problemen werden.
Führen Sie noch heute einen kostenlosen Website-Sicherheitstest durch
Verwandte Artikel
Tools und Strategien, die moderne Teams benötigen, um ihr Unternehmen voranzubringen


